Содержание статьи
Аудит информационной безопасности сравнивает фактическую защиту с требованиями бизнеса, закона, договоров и выбранных стандартов. Его результат — не список найденных настроек, а подтвержденные разрывы: актив, угроза, возможное последствие, доказательство, приоритет, владелец и срок исправления.
Сначала определите цель и границы. Проверка перед сделкой, оценка облачной архитектуры, соответствие требованиям клиента, внутренний контроль и подготовка к аттестации требуют разной глубины и экспертизы. Пентест, сканирование уязвимостей и аудит — связанные, но не взаимозаменяемые работы.
Сформулируйте цель
Хорошая цель связана с решением: можно ли запускать сервис, какие риски принять, что исправить до договора, почему повторяются инциденты или готов ли процесс к внешней проверке.
Зафиксируйте критерии: внутренние политики, договоры, модель угроз, применимые требования и добровольные ориентиры. Не включайте стандарт только потому, что он известен; объясните, какие его результаты важны для компании.
Определите получателей отчета. Руководству нужен риск и план, ИТ — техническое доказательство, юристу — применимость обязательств, владельцу процесса — влияние на работу.
Ограничьте область
Перечислите бизнес-сервисы, данные, системы, подразделения, площадки, подрядчиков и период. Для облака укажите аккаунты и регионы, для сети — сегменты, для приложения — среды и версии.
Сразу назовите исключения. Фраза «проверена информационная безопасность компании» недопустима, если аудит видел только сайт и несколько документов.
Постройте карту зависимостей. Критичный сервис может опираться на каталог пользователей, облако, DNS, резервное хранилище и интегратора. Разрыв вне формальной границы все равно должен попасть в ограничение отчета.
Собирайте доказательства
Интервью показывает заявленный процесс, документ — утвержденное правило, настройка — фактический контроль, журнал — его работу во времени, тест — поведение в сценарии. Надежный вывод обычно опирается на несколько типов доказательств.
Не просите присылать секреты и полные выгрузки без необходимости. Используйте контролируемый доступ, обезличивание, выборки и защищенное хранение рабочих материалов. Согласуйте срок удаления данных аудита.
Для каждого наблюдения сохраняйте источник, дату, систему и ограничение. Скриншот без контекста быстро устаревает.
Проверьте управление
Начните с ответственности и риска. Кто принимает риск, кто владеет активом, как утверждаются политики, как учитываются поставщики, бюджет и исключения? Есть ли связь ИБ с целями бизнеса и юридическими обязательствами?
Проверьте реестр рисков и решений. Исключение должно иметь основание, компенсирующие меры, владельца и срок. Формулировка «так исторически сложилось» не является принятием риска.
Оцените обучение и контроль подрядчиков. Договорные обещания должны соответствовать реальной архитектуре и способности реагировать на инцидент.
Идентифицируйте активы и зависимости
Сверьте инвентарь оборудования, ПО, облачных ресурсов, учетных записей, данных и сервисов с фактическими источниками. Отдельно ищите временные среды, старые домены, тестовые базы и сервисные учетные записи.
Классифицируйте данные и определите владельцев. Если компания не знает, где находятся клиентские сведения и резервные копии, дальнейшие меры будут случайными.
Проверьте уязвимости и конфигурации, но связывайте их с экспозицией и последствием. Один и тот же технический дефект имеет разный риск в изолированном тесте и публичном платежном сервисе.
Оцените защиту
Проверьте управление доступом, многофакторную аутентификацию, привилегии, обновления, защиту конечных устройств, сегментацию, шифрование, безопасную разработку и резервное копирование.
Особое внимание — жизненному циклу: как сотрудник получает и теряет права, как закрывается уязвимость, как обновляется правило и как исключение возвращается к норме.
Не ограничивайтесь наличием инструмента. Антивирус может быть установлен, но не отправлять события; резервное копирование — выполняться без теста; MFA — не покрывать администраторов.
Проверьте обнаружение
Определите, какие события собираются, кто их видит и через сколько времени. Журналы должны покрывать входы, привилегированные действия, изменения конфигурации, массовые выгрузки и критичные операции.
Возьмите несколько сценариев и пройдите путь сигнала: неудачные входы, создание администратора, отключение защиты, необычная выгрузка. Проверьте правило, уведомление, ответственного и доказательство разбора.
Большой объем логов не равен обнаружению. Нужны приоритет, контекст и отработанный процесс.
Оцените реагирование
Попросите показать план инцидента, роли, контакты, юридические сроки и связь с подрядчиками. Затем проведите настольное упражнение: утечка CRM, шифрование файлов или компрометация учетной записи.
Команда должна определить руководителя, способ изоляции, сохранение доказательств, внутренние и внешние уведомления и критерий завершения. Несогласованные действия во время инцидента увеличивают ущерб.
Проверьте, превращаются ли уроки инцидента в изменения контроля и обучения.
Проверьте восстановление
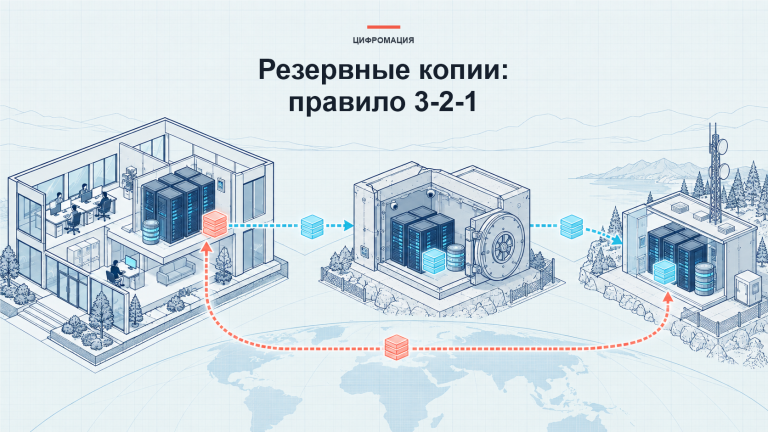
Сверьте приоритеты сервисов, RPO/RTO, независимость копий и фактические тесты. Выберите одну точку и попросите показать полный результат восстановления, а не только журнал успешного задания.
Оцените ручной режим, связи, поставщиков и порядок возврата пользователей. После восстановления система должна вернуться в известное безопасное состояние.
Если тест не проводился, риск формулируется как отсутствие доказанной восстанавливаемости, а не как «резервных копий нет».
Приоритизируйте выводы
Для каждого разрыва укажите затронутый актив, сценарий угрозы, вероятность, последствие, существующие меры и уверенность в доказательствах. Шкала должна быть определена до оценки.
Не сортируйте только по технической критичности сканера. Публичность, ценность данных, доступность эксплуатации и компенсирующие меры меняют риск.
Объединяйте связанные симптомы в корневую причину. Десять лишних администраторов могут быть следствием отсутствия процесса управления доступом, и исправлять нужно систему, а не только учетные записи.
Составьте план исправлений
Разделите быстрые меры, системные проекты и принятые риски. Для каждой задачи назначьте владельца, срок, ресурс, зависимость, критерий завершения и способ перепроверки.
Первый приоритет — снизить высокий риск и убрать единичные точки катастрофического отказа. Затем устранить причины: роли, жизненный цикл, мониторинг и архитектуру.
Закройте аудит повторной проверкой. Ответ «настроено» недостаточен: нужно новое доказательство и, для критичных мер, тест.
Как выбрать исполнителя
Запросите пример обезличенного отчета, методику, состав команды и правила работы с доказательствами. Уточните, какие виды проверки входят в цену, какие требуют отдельного согласования и кто несет ответственность за интерпретацию обязательных требований.
Исполнитель должен уметь объяснить границы и уровень уверенности. Категоричное заключение по одному скриншоту — плохой сигнал. Для активных тестов заранее согласуйте правила, время, контакты и безопасную остановку.
Проверьте независимость и конфликт интересов. Компания, которая продает конкретное средство защиты, может участвовать в исправлении, но выбор меры должен опираться на риск и альтернативы. Секретность рабочих материалов, срок хранения и удаление фиксируются договором.
FAQ
Аудит включает пентест?
Только если это явно указано в области и правилах работ. Пентест — отдельный метод проверки, он не заменяет управление, процессы и соответствие.
Сколько длится аудит?
Зависит от цели и границ. Диагностика одного сервиса занимает меньше времени, чем проверка всей организации и поставщиков.
Можно ли использовать один чек-лист?
Чек-лист помогает не забыть области, но критерии и глубина должны следовать из риска, архитектуры и обязательств компании.
Как понять, что вывод закрыт?
Есть выполненная мера, подтверждающее доказательство и повторная проверка по заранее указанному критерию.
Практический вывод
Ценный аудит информационной безопасности объясняет, какой бизнес-риск существует и что с ним делать. Определите цель и границы, проверяйте документы фактическими настройками и тестами, охватите управление, защиту, обнаружение, реагирование и восстановление. Итогом должен стать выполнимый план с владельцами и перепроверкой, а не устрашающий список уязвимостей.
Полезно коллегам?