Содержание статьи
Рабочая резервная копия — это не зеленый статус задания, а данные, из которых компания действительно восстановила нужный сервис за допустимое время. Надежная схема начинается с приоритетов бизнеса: какие системы критичны, сколько данных можно потерять и как долго допустим простой. После этого выбирают частоту, носители, изоляцию и порядок тестов.
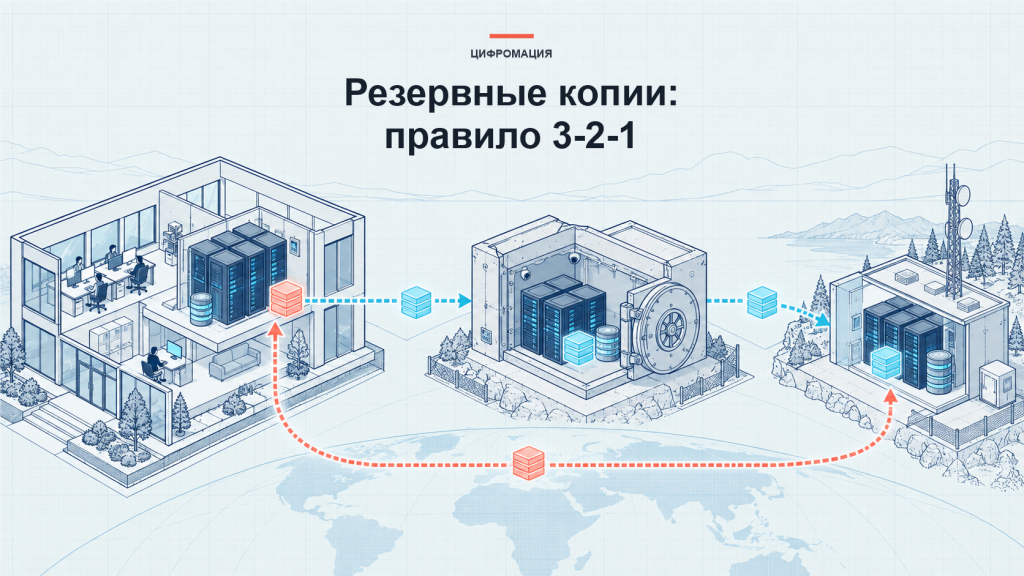
Правило 3-2-1 дает понятную основу: хранить три экземпляра важных данных, использовать как минимум два разных типа или независимых контура хранения и держать одну копию вне основной площадки. Для защиты от вымогателей этого часто недостаточно без изолированной или неизменяемой копии, отдельных учетных данных и регулярного восстановления.
Начните с бизнес-сервисов, а не дисков
Список серверов не объясняет, что нужно вернуть первым. Опишите сервисы: прием заказов, платежи, производство, CRM, документы, почта, сайт. Для каждого укажите владельца, зависимые системы, данные, допустимый простой и минимально работоспособный режим.
CRM может зависеть от базы, файлов, интеграционного шлюза, каталога пользователей и ключей шифрования. Если копируется только база, восстановление все равно остановится. Поэтому единицей планирования становится не отдельная виртуальная машина, а цепочка, которая возвращает бизнес-функцию.
Разделите данные по критичности. Не все каталоги требуют одинаковой частоты и дорогого хранения. Это снижает стоимость и позволяет чаще копировать действительно важные транзакции.
Определите RPO и RTO понятным языком
RPO — допустимая точка потери данных. Если RPO равен 15 минутам, после аварии бизнес готов потерять не более последних 15 минут изменений. RTO — время, за которое сервис должен быть восстановлен до согласованного уровня.
Эти цели задает бизнес вместе с ИТ. Нельзя назначить всем системам «ноль минут»: высокая доступность и почти нулевая потеря требуют иной архитектуры и бюджета. Спросите владельца процесса, что произойдет при потере часа заказов и при четырехчасовом простое, затем переведите последствия в приоритет.
Отдельно зафиксируйте максимальный допустимый период нарушения работы. Он включает не только восстановление данных, но и диагностику, получение оборудования, запуск зависимостей, проверку и решение о возврате пользователей.
Постройте схему 3-2-1 без ложной независимости
Три копии — это рабочие данные и две резервные. Два типа хранения должны снижать общий риск, а не просто иметь разные названия. Снимок диска и резервная копия на том же массиве остаются уязвимыми для отказа площадки или компрометации администратора.
Одна копия хранится вне основной площадки. Это может быть другой центр обработки, независимый облачный контур или физический носитель с контролируемой ротацией. Для критичных данных добавляют копию, которую нельзя изменить обычной учетной записью из рабочей сети.
Проверяйте независимость по отказам: питание, сеть, учетная запись, поставщик, регион, программная ошибка и действия злоумышленника. Если одна команда удаления уничтожает все экземпляры, схема не выполняет свою задачу.
Защитите сами резервные копии
Резервная система — привлекательная цель: в ней собраны данные и путь восстановления. Используйте отдельные учетные записи, минимальные права, многофакторную аутентификацию, журналирование и оповещения о массовом удалении или изменении политики.
Шифруйте копии при передаче и хранении, но управляйте ключами отдельно. Потерянный ключ делает исправную копию бесполезной. Зафиксируйте, кто и как получает доступ к ключу в аварийной ситуации, включая отсутствие основного администратора.
Не подключайте хранилище копий к рабочей среде шире, чем требуется. Оффлайн- или логически изолированная копия уменьшает вероятность того, что вымогатель зашифрует резерв вместе с основной системой. Неизменяемость полезна только при правильной настройке срока и контроля стоимости.
Выберите частоту и глубину хранения
Частота следует из RPO и скорости изменения данных. Для транзакционной системы могут требоваться частые журналы и ежедневные полные или синтетические копии. Для стабильного архива достаточно более редкого цикла. Не переносите одну политику на все данные.
Глубина хранения отвечает на другой вопрос: за какой период нужно вернуться. Ошибку или незаметное удаление обнаруживают не всегда в тот же день. Если все точки быстро перезаписываются, компания получит несколько исправных копий уже поврежденного состояния.
Согласуйте дневные, недельные, месячные и юридически значимые архивы. Сроки хранения должны учитывать договоры, закон, внутренние правила и право на удаление. Резервное копирование нельзя использовать как оправдание бессрочного хранения персональных данных.
Проверяйте копирование автоматически, восстановление — практически
Мониторинг должен подтверждать завершение задания, объем, длительность, свежесть точки, контроль целостности и отклонение от обычного поведения. Отчет отправляется не только исполнителю, но и владельцу сервиса в понятном виде.
Контрольное восстановление проводится в изолированной среде. Выберите точку, разверните зависимости, загрузите данные, запустите приложение и выполните бизнес-проверку: создать тестовый заказ, открыть документ, сверить остаток или войти под ролью. Успешное извлечение файла из архива еще не доказывает восстановление сервиса.
Замерьте фактическое время каждого этапа. Если оно превышает RTO, нужно менять процедуру, архитектуру или ожидания бизнеса. Фиксируйте ошибки и улучшайте инструкцию сразу после теста.
Составьте сценарий восстановления
Короткий runbook должен работать под давлением. Укажите критерии запуска, руководителя восстановления, контакты поставщиков, порядок изоляции, последовательность систем, местонахождение ключей и резервных инструкций, шаги проверки и решение о возврате в работу.
Добавьте защиту от восстановления зараженного состояния. Перед подключением копии нужно определить известную чистую точку, проверить среду, сменить скомпрометированные учетные данные и убедиться, что причина инцидента устранена.
Для каждого теста сохраняйте дату, выбранную точку, фактические RPO/RTO, отклонения и владельцев исправлений. Критичные сервисы проверяют чаще, а после крупных изменений — вне очереди.
Минимальный аудит за один день
Выберите один сервис и попросите показать последнюю успешную копию, отдельное хранилище, политику удаления, владельца, RPO/RTO и отчет о восстановлении. Затем попробуйте восстановить случайную точку в изоляции. За несколько часов проявятся типичные пробелы: неизвестный пароль, неполный набор зависимостей, слишком медленная загрузка или инструкция, которую понимает только один человек.
Как избежать тихой порчи копий
Резервное задание может успешно переносить уже поврежденные или зашифрованные данные. Поэтому контролируйте не только выполнение, но и необычное изменение объема, резкий рост удаления, структуру файлов и контрольные суммы там, где это применимо. Отклонение требует расследования до перезаписи старых точек.
Храните несколько поколений с разной глубиной. Короткий частый цикл помогает при случайной операции сегодня, а более длинный — если ошибку обнаружили через недели. Сроки выбираются по риску и требованиям к данным.
Периодически восстанавливайте не самую свежую, а случайно выбранную допустимую точку. Это проверяет каталог, носитель, ключи и документацию и снижает вероятность, что команда тестирует только заранее подготовленный идеальный пример.
FAQ
Облачный сервис сам делает резервные копии?
Нужно читать договор и модель ответственности. Высокая доступность сервиса, история версий и полноценная независимая резервная копия — разные возможности.
Снимок виртуальной машины считается резервной копией?
Он полезен для быстрого возврата, но снимок в том же контуре не защищает от всех отказов и компрометации. Нужна независимая копия.
Как часто тестировать восстановление?
Частота зависит от критичности и изменений. Критичные сервисы проверяют регулярно и после значимых обновлений; календарь утверждает владелец риска.
Нужно ли копировать SaaS-данные?
Если потеря или массовое удаление данных неприемлемы, проверьте штатные функции экспорта, восстановления и сроки хранения, а затем решите, нужна ли независимая копия.
Практический вывод
Резервное копирование защищает бизнес только вместе с приоритетами, независимым хранением и доказанным восстановлением. Назначьте RPO/RTO, проверьте общие точки отказа, изолируйте хотя бы одну копию и восстановите один критичный сервис целиком. Именно результат теста, а не число выполненных заданий, показывает реальную готовность.
Полезно коллегам?